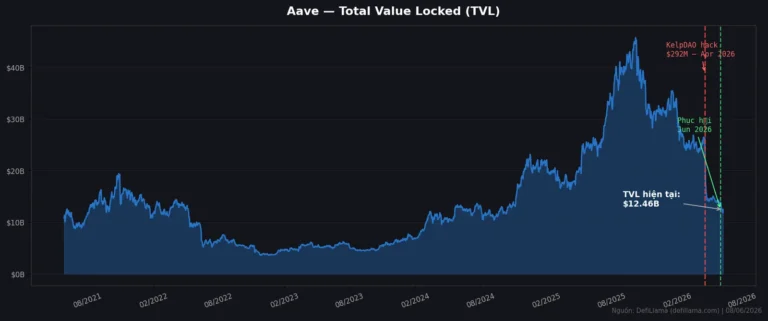
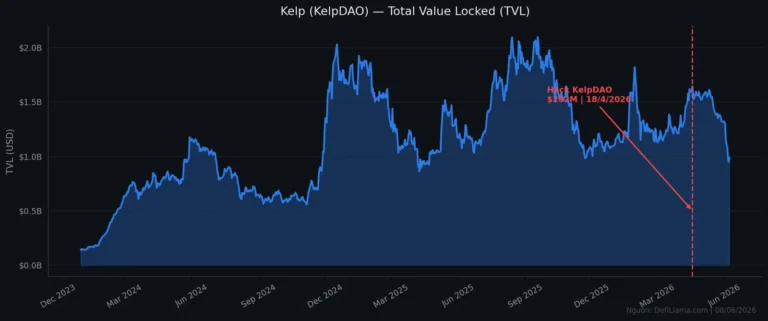
Ngày 18 tháng 4 năm 2026, trong vòng chưa đầy một giờ, 116.500 rsETH — tương đương khoảng 292 triệu USD — biến mất khỏi KelpDAO. Đây là vụ hack DeFi lớn nhất trong năm 2026, và điều đáng chú ý hơn cả số tiền mất đi là cách nó xảy ra: không phải lỗ hổng code trong smart contract, mà là tấn công vào cơ sở hạ tầng ngoài chuỗi (off-chain infrastructure) — lớp bảo mật mà nhiều nhà đầu tư không bao giờ nghĩ tới. Sóng hậu chấn đẩy $13 tỷ TVL rời khỏi DeFi chỉ trong tháng 4, kéo tỷ lệ đòn bẩy on-chain lên mức cao nhất kể từ 2021.
- KelpDAO mất $292M ngày 18/4/2026 — vụ hack DeFi lớn nhất 2026, được quy cho nhóm Lazarus (Triều Tiên).
- Kẻ tấn công không khai thác lỗi code mà đầu độc node RPC để giả mạo thông điệp cross-chain qua LayerZero bridge.
- Hậu quả lan rộng: Aave gánh $230M bad debt, TVL toàn DeFi mất $13B, on-chain leverage leo lên 38%.
- Bài học thực tế: trước khi nạp tiền vào bất kỳ giao thức nào, cần kiểm tra 5 yếu tố bảo mật — đặc biệt là cấu hình bridge và DVN setup.
KelpDAO và rsETH — Liquid Restaking Là Gì?
Để hiểu tại sao vụ hack này quan trọng, cần biết KelpDAO làm gì. KelpDAO là giao thức liquid restaking — một bước tiến hóa từ liquid staking thông thường (như Lido). Nếu staking ETH trên Lido giống như gửi tiết kiệm ngân hàng để nhận lãi, thì restaking giống như dùng chính sổ tiết kiệm đó làm tài sản thế chấp để “cho thuê bảo mật” cho nhiều giao thức khác — và nhận lãi từ nhiều nguồn cùng lúc.
Người dùng nạp ETH (hoặc stETH từ Lido) vào KelpDAO và nhận về rsETH — viết tắt của restaked ETH token. rsETH là một dạng LRT (Liquid Restaking Token): nhà đầu tư vừa nhận yield từ staking ETH, vừa nhận thêm phần thưởng từ EigenLayer, vừa có thể dùng rsETH làm tài sản thế chấp trên Aave hay các giao thức DeFi khác. Tổng APY kỳ vọng từng đạt 8–12%/năm, so với staking ETH thuần ~3.5%.
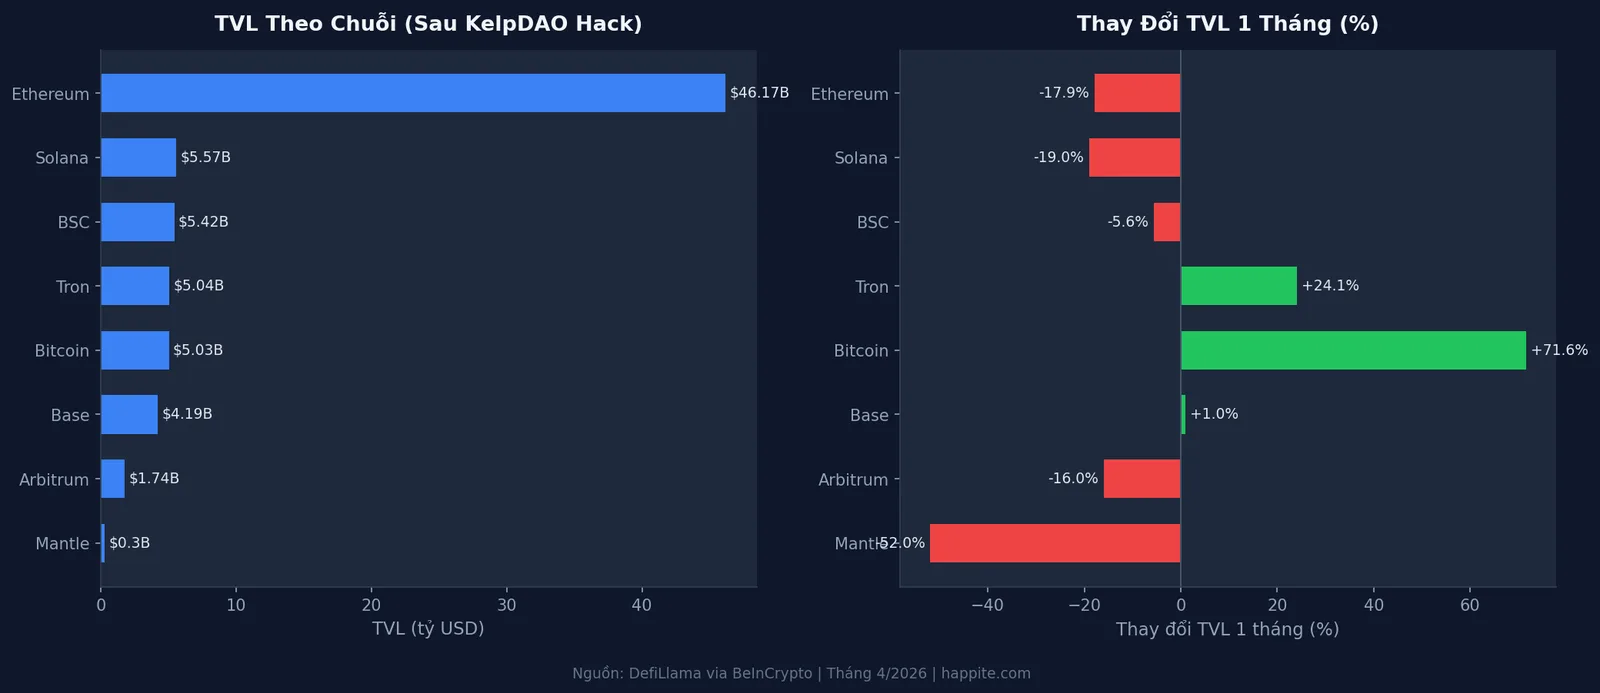
Trước vụ tấn công, KelpDAO nằm trong top các giao thức liquid restaking lớn nhất trên Ethereum với hàng trăm triệu USD TVL. Những ai muốn hiểu thêm về cơ chế staking cơ bản có thể đọc phân tích Lido V3 stVaults — nền tảng để hiểu tại sao liquid restaking trở nên phổ biến.
Vụ Tấn Công Xảy Ra Thế Nào?
Điều khiến vụ hack KelpDAO đặc biệt nguy hiểm là nó không xuất phát từ lỗ hổng trong code smart contract. Toàn bộ giao dịch on-chain đều trông hoàn toàn hợp lệ — chữ ký đúng, định dạng thông điệp đúng, hàm giải phóng tiền hoạt động chính xác như thiết kế.
Kẻ tấn công — được tình báo Mỹ và nhiều công ty bảo mật liên kết với nhóm Lazarus Group của Triều Tiên — đã tấn công vào lớp ngoài chuỗi: cụ thể là hạ tầng node RPC mà KelpDAO dùng để xác thực dữ liệu cross-chain.
Cơ chế tấn công diễn ra theo 3 bước:
- RPC poisoning: Kẻ tấn công xâm nhập vào các node RPC nội bộ của KelpDAO, đồng thời DDoS các node bên ngoài — buộc hệ thống xác thực chỉ còn đọc từ các node đã bị kiểm soát.
- Forged cross-chain message: Các node bị đầu độc báo cáo rằng 116.500 rsETH đã được “đốt” (burned) trên Unichain — khi thực tế không có giao dịch nào như vậy xảy ra. LayerZero’s DVN (Decentralized Verifier Network) — vốn cấu hình ở chế độ 1-of-1 (chỉ cần 1 verifier xác nhận là đủ) — đọc dữ liệu giả này và xác nhận thông điệp cross-chain là hợp lệ.
- Drain: Hợp đồng phía Ethereum nhận được xác nhận hợp lệ và giải phóng 116.500 rsETH thật sang địa chỉ do kẻ tấn công kiểm soát. Trong chưa đầy 60 phút, số rsETH này được thế chấp trên Aave để rút ETH thật ra.
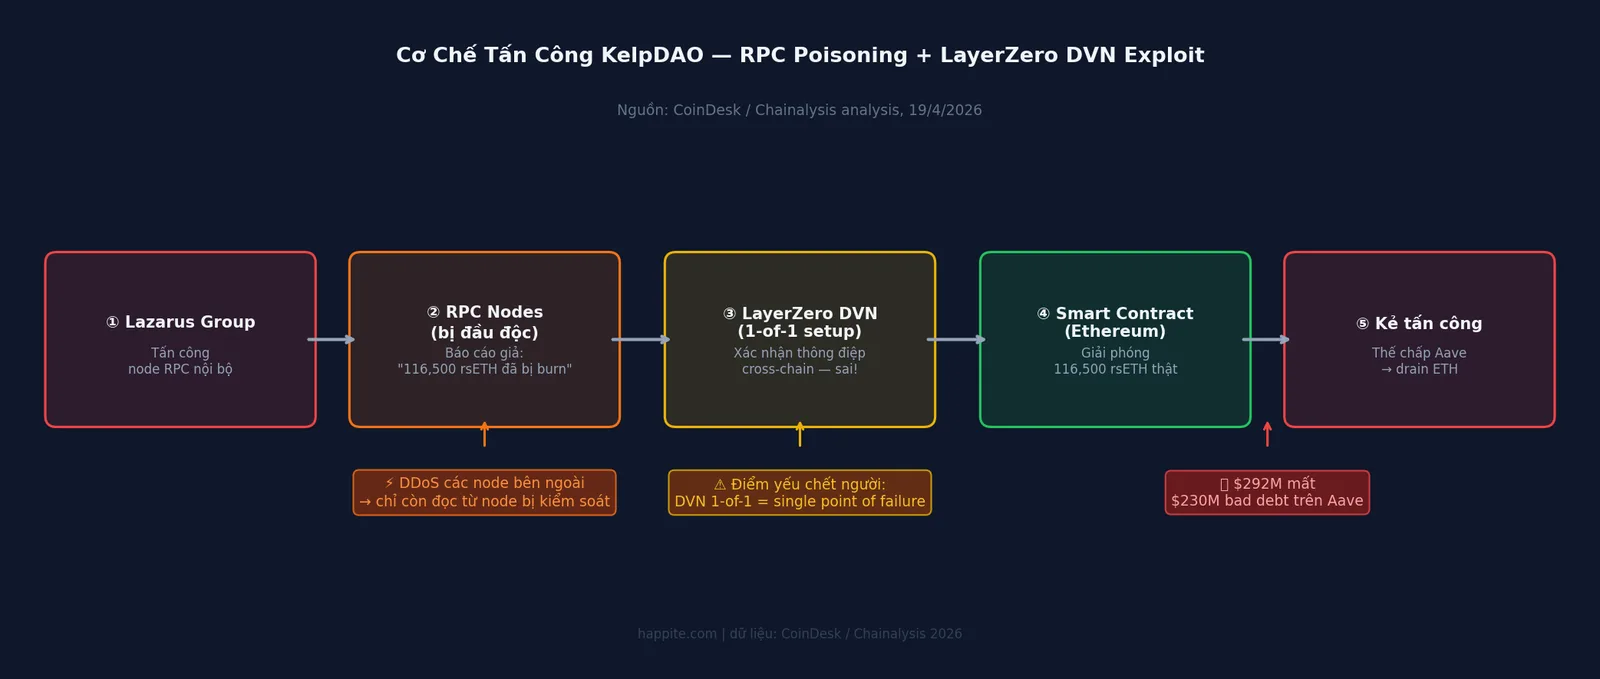
Điểm mấu chốt: cấu hình DVN 1-of-1 là sai lầm thiết kế nghiêm trọng. Một hệ thống xác thực cross-chain chỉ cần 1 node đồng ý là có thể giải phóng hàng trăm triệu USD — tương đương việc một kho tiền chỉ có một chìa khóa duy nhất. Theo Chainalysis, đây là dạng single point of failure mà cộng đồng DeFi đã cảnh báo nhiều lần nhưng vẫn bị bỏ qua vì áp lực “ra sản phẩm nhanh”.
Hiệu Ứng Domino — $13 Tỷ TVL Bốc Hơi
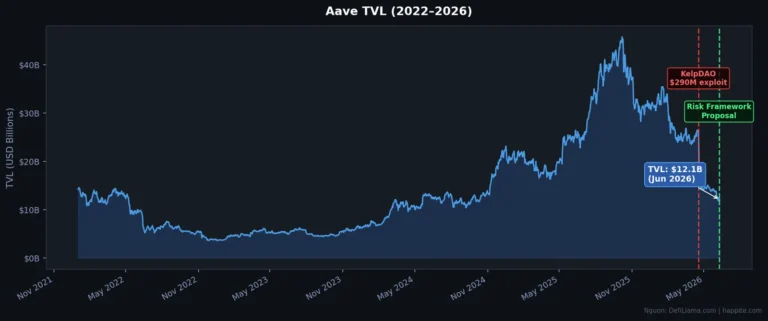
Aave gánh $230M bad debt. Sau khi drain rsETH từ KelpDAO, kẻ tấn công lập tức dùng số token này làm tài sản thế chấp để vay ETH thật trên Aave — giao thức lending lớn nhất DeFi. Khi rsETH mất thanh khoản và giá sụp, phần tài sản thế chấp không còn đủ giá trị để bù nợ, tạo ra khoảng $230M bad debt. TVL của Aave sụt 44% chỉ trong vài ngày. Bài phân tích Aave V4 và cơ chế phát triển dài hạn của Happite cho thấy đây không phải lần đầu Aave đối mặt với bad debt quy mô lớn — nhưng lần này là từ hướng tấn công hoàn toàn mới.
$13B TVL rời khỏi DeFi. Theo Binance Research, tháng 4/2026 ghi nhận 28 sự kiện hack — kỷ lục hàng tháng từ trước đến nay — với tổng thiệt hại $635M. KelpDAO và Drift Protocol (cũng mất ~$285M cùng tháng) là hai vụ lớn nhất. Tâm lý hoảng loạn khiến người dùng ào ạt rút thanh khoản khỏi lending markets và yield platforms, đẩy tổng TVL mất $13B trong tháng 4 đơn lẻ.
On-chain leverage tăng lên 38%. Khi TVL co lại nhanh hơn tốc độ thanh toán nợ, tỷ lệ vay/TVL (on-chain leverage ratio) leo lên ~38% — tương đương đỉnh điểm của DeFi Summer 2021. Đây là tín hiệu thị trường đang mỏng hơn và dễ bị thanh lý dây chuyền hơn so với vẻ ngoài.
Tính đến tháng 6/2026, tổng thiệt hại DeFi từ exploit vượt $840M và hơn 40 giao thức đã đóng cửa hoặc bắt đầu thanh lý. Một pattern tương tự — nhưng quy mô nhỏ hơn — đã xảy ra với Humanity Protocol mất $36M do lỗi multisig: bài phân tích ở đây đi sâu vào vấn đề admin key mà nhiều giao thức vẫn còn mắc phải.
Cách Kiếm Lợi Nhuận Sau Khủng Hoảng & Khung Xác Suất Rủi Ro
Câu hỏi thực tế: DeFi có còn đáng tham gia không? Câu trả lời ngắn: vẫn có cơ hội, nhưng đòi hỏi đánh giá rủi ro kỹ lưỡng hơn bao giờ hết. Dưới đây là khung phân tích mà nhà đầu tư cần áp dụng trước khi nạp bất kỳ khoản tiền nào vào giao thức DeFi.
1. Nguồn Yield Thật Hay Emission?
Trước tiên, hỏi: APY đến từ đâu? Có hai loại:
- Real yield (bền vững): phí giao dịch thật, lãi vay thật — ví dụ staking ETH thuần (~3.5%/năm từ block rewards + MEV). Nguồn này bền vì nó đến từ hoạt động kinh tế thật.
- Token emission (kém bền): protocol “in” token riêng để trả APY — ví dụ rsETH APY 10–12% mà 6–8% đến từ EigenLayer points/token chưa TGE. Khi emission giảm hoặc token mất giá, APY thật có thể còn 2–3%.
2. APY Thực (Net)
APY danh nghĩa trên giao diện thường bỏ qua: gas fee khi deposit/withdraw (có thể $50–200 trên Ethereum mainnet), phí giao thức (0.1–0.5%/năm), và impermanent loss (IL) nếu cung cấp thanh khoản LP. APY thực thường thấp hơn APY niêm yết 30–50% với vị thế nhỏ dưới $10,000.
3. Kịch Bản & Xác Suất (Ước Lượng)
Lấy ví dụ chiến lược staking ETH thuần qua Lido (stETH) — so sánh an toàn nhất:
- Base case (~60%): ETH ổn định, stETH APY ~3.5–4%/năm thật. Lợi nhuận ước tính: 3–4% nếu giữ 1 năm, không kể biến động giá ETH.
- Bull case (~25%): ETH tăng mạnh + staking demand tăng → APY có thể lên 5–6%, cộng với upside giá ETH.
- Bear/Tail case (~15%): Smart contract bug trên Lido (dù TVL $25B+ và audit liên tục), hoặc depeg stETH (đã từng xảy ra tháng 6/2022, depeg ~5%). Mức mất vốn tối đa thực tế: depeg tạm thời 5–10% nếu phải bán khẩn, hoặc mất hoàn toàn nếu exploit quy mô lớn (xác suất rất thấp với blue-chip nhưng không bằng 0).
So sánh: chiến lược liquid restaking rsETH kiểu KelpDAO có thể cho APY danh nghĩa 10–12%, nhưng tail risk tăng đột biến — bridge exploit có thể gây mất toàn bộ vốn, không phải mất một phần. EV (kỳ vọng giá trị) điều chỉnh rủi ro của stETH cao hơn rsETH dù APY thấp hơn, vì xác suất mất toàn bộ vốn thấp hơn nhiều bậc.
4. Rủi Ro Đối Ứng — Checklist Bắt Buộc
Trước khi nạp tiền vào bất kỳ giao thức DeFi nào — đặc biệt là bridge hoặc LST/LRT — cần kiểm tra:
| Yếu tố | Câu hỏi cần hỏi | Red flag |
|---|---|---|
| Smart contract audit | Đã audit bởi ai? Bao nhiêu lần? Khi nào lần gần nhất? | Chưa audit, hoặc chỉ audit nội bộ |
| Bridge/DVN setup | Cross-chain bridge dùng DVN cấu hình thế nào? 1-of-1 hay multi-verifier? | 1-of-1 DVN hoặc bridge tập trung |
| Admin key/multisig | Ai kiểm soát upgrade key? Multisig mấy chữ ký / mấy người? | Single admin key, multisig 2/3 với địa chỉ ẩn danh |
| TVL & tuổi giao thức | TVL bao nhiêu? Giao thức hoạt động bao lâu chưa bị hack? | TVL dưới $50M hoặc mới ra mắt dưới 6 tháng |
| Bug bounty | Có chương trình bug bounty công khai trên Immunefi không? Mức thưởng bao nhiêu? | Không có bug bounty hoặc thưởng dưới $100K |
5. So Sánh Risk-Adjusted
- Staking ETH thuần (Lido stETH): APY ~3.5–4%, audit liên tục, TVL $25B+, track record 4+ năm, depeg risk thấp. Đây là baseline.
- Stablecoin lending blue-chip (Aave USDC): APY ~4–6%, ít IL, rủi ro chủ yếu là smart contract + oracle. Phù hợp với người không muốn chịu biến động giá ETH.
- Liquid restaking (rsETH, weETH): APY danh nghĩa 8–12%, nhưng thêm lớp rủi ro bridge + DVN + oracle + emission. Sau vụ KelpDAO, cần đặc biệt kiểm tra cấu hình bridge.
Những ai muốn tìm hiểu cơ hội yield an toàn hơn trên Solana có thể tham khảo phân tích 5 giao thức real yield Solana DeFi 2026 — nơi bridge risk thấp hơn nhiều nhờ hệ sinh thái native.
6. Ngưỡng Cá Nhân
Không có chiến lược nào phù hợp với tất cả mọi người. Nguyên tắc cơ bản: không bao giờ để một giao thức DeFi đơn lẻ chiếm quá 5–10% tổng danh mục; không dùng đòn bẩy để farm yield; và chỉ tham gia với số tiền sẵn sàng mất hoàn toàn. Câu nói “too good to be true” đặc biệt đúng trong DeFi — APY 50%+ gần như chắc chắn đến từ emission token sắp về 0.
Checklist 5 Điểm Đánh Giá An Toàn Bridge & Giao Thức
- Luôn hỏi về bridge architecture trước khi dùng bất kỳ LRT/LST cross-chain nào. Tìm câu trả lời trong docs giao thức hoặc audit report — không phải trên Twitter.
- Tìm kiếm “DVN” và “verifier” trong docs LayerZero/Wormhole của giao thức. Cấu hình multi-verifier (ví dụ 3-of-5) an toàn hơn nhiều lần 1-of-1.
- Kiểm tra Immunefi.com xem giao thức có bug bounty không và mức thưởng tối đa là bao nhiêu — đây là tín hiệu gián tiếp về mức độ nghiêm túc với bảo mật.
- Xem audit reports trên CertiK Skynet hoặc OpenZeppelin — không phải chỉ logo “audited by” trên website. Audit report cũ 2 năm không bảo vệ code mới nâng cấp.
- Theo dõi rekt.news — đây là nơi post-mortem DeFi hack chi tiết nhất, giúp nhận ra pattern tấn công tương tự sớm.
Theo báo cáo từ Binance Research công bố tháng 6/2026, tháng 4 là tháng tệ nhất trong lịch sử DeFi về số lượng hack. Phân tích kỹ thuật đầy đủ về cơ chế bridge exploit có thể đọc tại CoinDesk.
Câu Hỏi Thường Gặp (FAQ)
KelpDAO là gì và rsETH là gì?
KelpDAO là giao thức liquid restaking trên Ethereum, cho phép người dùng nạp ETH/stETH vào EigenLayer thông qua một bước đơn giản và nhận về rsETH — token đại diện cho vị thế restaked. rsETH là LRT (Liquid Restaking Token), mang lại yield từ cả staking ETH lẫn EigenLayer restaking, đồng thời có thể dùng làm tài sản thế chấp trên các giao thức DeFi khác.
Bridge DeFi hoạt động thế nào và tại sao nguy hiểm?
Bridge DeFi cho phép chuyển tài sản giữa các blockchain khác nhau (ví dụ: Ethereum ↔ Arbitrum ↔ Solana). Cơ chế phổ biến nhất là “lock & mint”: tài sản bị khóa ở chain nguồn, và token tương đương được tạo ra ở chain đích dựa trên xác nhận từ mạng verifier. Nguy hiểm ở chỗ: nếu verifier bị tấn công hoặc sai lệch, hợp đồng ở chain đích sẽ giải phóng tài sản thật dựa trên dữ liệu giả — đây chính xác là điều đã xảy ra với KelpDAO.
LayerZero DVN là gì?
DVN (Decentralized Verifier Network) là mạng lưới các node độc lập xác minh tính hợp lệ của thông điệp cross-chain trong giao thức LayerZero. Thay vì một thực thể tập trung, DVN phân tán xác nhận qua nhiều node. Tuy nhiên, cấu hình 1-of-1 (chỉ cần 1 node xác nhận) tiêu diệt hoàn toàn lợi ích phi tập trung này — bất kỳ ai kiểm soát được node đó có thể giả mạo toàn bộ thông điệp.
Sau vụ hack, DeFi có an toàn để tham gia không?
DeFi vẫn hoạt động và vẫn có cơ hội yield thực — nhưng rủi ro không đồng đều giữa các giao thức. Blue-chip như Aave, Lido, Uniswap với TVL hàng chục tỷ USD, track record nhiều năm và audit liên tục có profile rủi ro hoàn toàn khác với giao thức LRT mới ra mắt vài tháng. Phân bổ đúng tỷ lệ theo mức độ rủi ro — không tập trung vào một giao thức duy nhất — là cách tiếp cận thực tế nhất.
Làm thế nào để kiểm tra audit một giao thức DeFi?
Bước 1: Vào trang CertiK Skynet (skynet.certik.com) hoặc Immunefi (immunefi.com) tìm tên giao thức. Bước 2: Xem số lần audit, tên công ty audit (Trail of Bits, OpenZeppelin, Spearbit là uy tín nhất), và ngày audit gần nhất so với ngày deploy code mới nhất. Bước 3: Đọc phần “Critical Findings” trong audit report — không phải chỉ xem điểm tổng. Một giao thức có điểm cao nhưng có unresolved critical finding vẫn là rủi ro.
Happite phân tích các cơ hội và rủi ro trong thị trường tài sản số mỗi tuần — theo dõi để không bỏ lỡ những diễn biến quan trọng.
Nguồn tham khảo: CoinDesk — KelpDAO Exploit Analysis (19/4/2026) | Binance Research Report via Crypto.news | Chainalysis — Inside the Bridge Exploit. Dữ liệu TVL: DefiLlama. Số liệu hack: Binance Research, tháng 6/2026.