Chỉ trong năm tháng đầu năm 2026, hơn 840 triệu đô la đã bốc hơi khỏi các giao thức DeFi — tương đương toàn bộ GDP một tỉnh nhỏ ở Việt Nam. Con số đó đủ gây giật mình, nhưng điều đáng lo hơn lại nằm ở cách tiền bị lấy đi: lần đầu tiên trong lịch sử DeFi, tài khoản bị chiếm quyền gây ra nhiều thiệt hại hơn lỗi trong code smart contract. Ngành bảo mật blockchain đang đứng trước một bước ngoặt — và nhà đầu tư cần cập nhật ngay cách tự bảo vệ mình.
- DeFi mất $840M+ trong Jan–May 2026, tăng 70% so với cùng kỳ 2025
- 72% thiệt hại đến từ khóa riêng tư và thông tin đăng nhập bị đánh cắp — không phải bug smart contract
- Tháng 4/2026 là tháng tệ nhất lịch sử DeFi: $630M mất trong 30 ngày
- Nhóm Lazarus (Triều Tiên) đứng sau khoảng 76% tổng tổn thất crypto toàn cầu 2026
- Yield an toàn vẫn tồn tại: stablecoin lending blue-chip cho 3–7% APY thực; APY >15–20% không giải thích được nguồn = dấu hiệu cảnh báo đỏ
DeFi 2026 Mất Bao Nhiêu? Con Số Khiến Cả Ngành Giật Mình
Từ tháng 1 đến hết tháng 5 năm 2026, hơn 50 sự cố bảo mật lớn đã xảy ra trên các giao thức DeFi, với tổng thiệt hại vượt 840 triệu đô la — tăng 70% so với cùng kỳ năm 2025 theo số liệu từ altfins.com. Đặt lên bàn cân: toàn bộ năm 2023 chỉ mất khoảng $1 tỷ; ở đây, chỉ riêng tháng 4/2026 đã chiếm $630M.
Bức tranh theo quý rõ hơn:
- Q1/2026: ~$137M — các vụ quen thuộc như oracle manipulation, logic flaw
- Tháng 4/2026: $630M+ — 14 sự cố lớn, bao gồm Drift Protocol
- May + đầu Jun: thêm ~$73M+ (trong đó có Humanity Protocol $36M)
Nhìn vào DefiLlama Hacks Dashboard, cầu nối (bridge) vẫn là điểm nóng nhất: tổng TVL đang khóa trong các bridge toàn hệ thống lên đến $21,94 tỷ — đây là bề mặt tấn công tập trung nhất trong toàn bộ hạ tầng DeFi.
Lần Đầu Tiên Trong Lịch Sử: Chiếm Tài Khoản Nguy Hiểm Hơn Lỗi Code
Đây là điểm bước ngoặt quan trọng nhất mà số liệu 2026 chỉ ra: 72% tổng thiệt hại DeFi đến từ khóa riêng tư bị đánh cắp và thông tin đăng nhập bị xâm phạm — không phải từ lỗi trong Solidity hay Rust. Ba trong bốn vụ hack lớn nhất năm nay có điểm chung: smart contract hoạt động đúng y chang những gì đã lập trình; chúng chỉ nhận lệnh từ người không nên có quyền ra lệnh.
Hãy so sánh bằng một ví dụ đời thường. Tưởng tượng một két sắt với ổ khóa được thiết kế bởi kỹ sư hàng đầu thế giới, không thể phá khóa. Nhưng chủ két sắt bị lừa đưa chìa khóa cho kẻ trộm — két sắt vẫn mở. Smart contract audit tốt đến đâu cũng không bảo vệ được khi “chìa khóa” (private key, seed phrase, API key admin) bị rơi vào tay sai.
72% Thiệt Hại Đến Từ Khóa Riêng Tư Bị Đánh Cắp
Chainalysis ghi nhận phishing, kỹ thuật social engineering, và đánh cắp private key qua tấn công vào hạ tầng cloud là vector tấn công số một trong 2026. Kẻ tấn công không còn tìm lỗ hổng trong code hàng tháng trời — thay vào đó, chúng nhắm vào nhân viên, lập trình viên nội bộ, hoặc máy chủ lưu key. Vụ Resolv Labs mất $20M do cloud key bị lộ và Step Finance mất $27M qua tấn công phishing vào treasury là ví dụ điển hình.
Lazarus Group — Bóng Ma Đằng Sau 76% Tổng Tổn Thất
Nhóm hacker nhà nước Lazarus Group của Triều Tiên được Chainalysis quy trách nhiệm cho khoảng 76% tổng tổn thất crypto toàn cầu trong năm 2026. Đây không phải cá nhân ngẫu hứng — đây là tổ chức nhà nước với nguồn lực, kiên nhẫn và kỹ năng social engineering ở tầm chuyên nghiệp. Vụ Drift Protocol $270M hồi tháng 4 được quy kết cho nhóm liên quan đến Triều Tiên, khiến Solana Foundation phải ra mắt cả một chương trình bảo mật mới.
Ba Vụ Hack Điển Hình Của 2026
Drift Protocol — $270 triệu (tháng 4/2026): Vụ lớn nhất năm, và cũng là cột mốc đen tối nhất cho hệ sinh thái Solana. Kẻ tấn công — có dấu hiệu liên quan nhóm hacker Bắc Triều Tiên — không phá vỡ smart contract mà chiếm quyền điều khiển ở tầng quản trị, cho phép rút tiền hàng loạt. Hệ quả: Solana Foundation phải triển khai Stride và mạng lưới ứng phó sự cố SIRN ngay sau đó vài ngày.
Humanity Protocol — $36 triệu (đầu tháng 6/2026): Private key của một thành viên sáng lập bị đánh cắp. Kẻ tấn công dùng key đó để rút $36M trước khi giao thức phản ứng kịp. Humanity Protocol sau đó phải phát hành token H mới qua airdrop 1:1 trên các sàn như Binance Alpha, Bybit, KuCoin — nhưng thiệt hại với người không nằm trong snapshot là khó bù đắp.
Step Finance — $27 triệu (Q1/2026): Tấn công phishing nhắm vào người có quyền truy cập treasury. Kẻ giả mạo đối tác, khiến nhân viên ký giao dịch độc hại. Smart contract tuyệt đối không có lỗi — nhưng $27M vẫn mất.
Smart Contract Risk Vs. Credential Risk — Hiểu Đúng Để Không Mất Tiền Sai Lý Do
Kể từ 2020, cộng đồng DeFi đã quen với việc đánh giá giao thức qua audit report: OpenZeppelin, Trail of Bits, Spearbit… Đó vẫn là tiêu chí quan trọng. Nhưng số liệu 2026 cho thấy audit tốt chỉ bảo vệ một phần. Rủi ro bảo mật giờ có hai tầng riêng biệt:
- Tầng code (smart contract risk): Logic lỗi, oracle bị thao túng, reentrancy, bridge vulnerability. Giải pháp: chọn giao thức đã audit nhiều lần, tồn tại lâu, TVL lớn (thử thách thị trường thực tế), có bug bounty.
- Tầng người (credential/access risk): Private key bị đánh cắp, phishing, social engineering, cloud server bị xâm phạm. Giải pháp: hardware wallet, xác thực đa yếu tố, không dùng lại seed phrase, cẩn thận với email/DM lạ.
Điều đáng chú ý: một giao thức có thể vừa được audit kỹ lưỡng vừa bị hack — nếu kẻ tấn công chiếm được key của admin. Đây là lý do multisig và timelock quan trọng không kém audit report. Nếu giao thức có admin key đơn (một ví duy nhất kiểm soát upgrade), rủi ro credential là cực lớn dù code hoàn hảo. Xem thêm phân tích về nâng cấp cơ sở hạ tầng Ethereum trong bài nâng cấp Ethereum Glamsterdam — các cải tiến tầng L1 cũng ảnh hưởng đến bề mặt tấn công.
Cách Kiếm Yield DeFi An Toàn Trong 2026 — Và Xác Suất Thực Tế
Bức tranh bảo mật không đồng nghĩa DeFi đã “hỏng”. Hàng chục tỷ đô la vẫn đang được quản lý an toàn trong các giao thức blue-chip đã trải qua nhiều năm thử thách thực tế. Vấn đề là biết chọn đúng chỗ và đặt đúng kỳ vọng.
Giao Thức Blue-Chip Đã Audit Nhiều Lần
Các giao thức đứng vững trong 2026 đều có chung đặc điểm: audit từ nhiều công ty độc lập, bug bounty lớn, và thời gian vận hành thực tế dài.
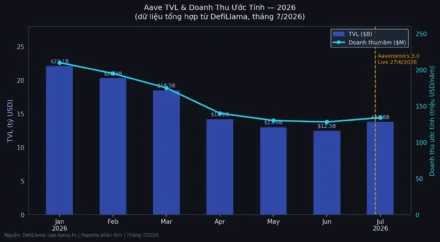
- Aave V3/V4: Audit lịch sử dài nhất trong DeFi lending. TVL hiện tại ~$30 tỷ, $1M+ phí/ngày. GHO stablecoin tích hợp sâu vào hệ sinh thái. Xem thêm phân tích chi tiết về Aave V4 và GHO stablecoin.
- Morpho Blue: Hơn 25 lần audit độc lập (Spearbit, Cantina, ChainSecurity, OpenZeppelin), bug bounty $2,5M, thiết kế tối giản giảm bề mặt tấn công.
- Lido (stETH): TVL ~$10,2 tỷ mid-2026, dẫn đầu liquid staking ETH, đã vận hành từ 2020 qua nhiều chu kỳ thị trường.
APY Thực Sau Rủi Ro
Yield DeFi 2026 đã “bình thường hóa” đáng kể so với giai đoạn 2020–2021:
- Stablecoin lending (USDC/USDT, Aave/Morpho): 3,8–6% APY thực từ phí vay thật (borrowers trả lãi)
- ETH liquid staking (Lido stETH): ~3,5–4% APY từ phần thưởng validator Ethereum
- LP stablecoin-stablecoin (Curve, Aave Safety Module): 4–7%
- LP token dễ biến động (ETH/USDC Uniswap v4): 5–12% — nhưng có thể bị impermanent loss (IL) nặng khi giá biến động mạnh
Dấu hiệu đỏ: Bất kỳ giao thức nào hứa >15–20% APY mà không giải thích rõ nguồn yield đến từ đâu — đó thường là emission token (giao thức “in” token mới để trả thưởng, giống được trả lương bằng cổ phiếu công ty chưa chắc còn tồn tại năm sau). Yield thật đến từ phí giao dịch và lãi vay thật; emission chỉ bền được khi có người mua token mới liên tục.
Kịch Bản Và Xác Suất
Dưới đây là phân tích xác suất định tính cho chiến lược stablecoin lending tại giao thức blue-chip đã audit (Aave USDC, ví dụ tiêu biểu):
- Kịch bản Base (~60%): Thị trường ổn định, nhu cầu vay liên tục. Yield duy trì 3,8–5,5% APY thực. Vốn an toàn, rút được khi cần (thanh khoản tốt). Đây là kịch bản thực tế nhất khi chọn giao thức đã tồn tại 4+ năm, TVL >$5B.
- Kịch bản Bull (~20%): Thị trường crypto tăng mạnh, nhu cầu margin borrowing bùng nổ. APY có thể tạm thời vọt lên 8–12%. Nhưng lưu ý: APY cao không kéo dài vì arbitrage sẽ kéo về mức cân bằng.
- Kịch bản Bear/Tail Risk (~20%): Smart contract bị exploit (dù đã audit), oracle bị thao túng trong điều kiện thị trường cực đoan, hoặc (theo bài học 2026) tầng quản trị bị chiếm quyền qua credential theft. Mức mất vốn tối đa: 0–100% tùy quy mô và tốc độ phản ứng của giao thức. Đây là rủi ro có thật dù xác suất thấp.
Ước lượng kỳ vọng (EV) định tính: nếu chọn giao thức blue-chip có lịch sử 4+ năm, audit đa lớp, TVL >$5B — xác suất mất vốn toàn bộ trong 1 năm nhỏ hơn đáng kể so với giao thức mới launch. Nhưng “nhỏ hơn” không có nghĩa là bằng 0. Crypto 2026 đã chứng minh điều đó.
Rủi Ro Đối Ứng Bắt Buộc Biết
- Smart contract risk: Dù đã audit, lỗ hổng chưa phát hiện vẫn có thể tồn tại. Không có audit nào bảo đảm 100%.
- Oracle risk: Giá tài sản thế chấp được đọc từ oracle; nếu oracle bị thao túng (price flash manipulation), giao thức có thể xử lý liquidation sai.
- Admin/multisig key risk: Giao thức cho phép upgrade không qua timelock đủ dài là rủi ro. Năm 2026 cho thấy đây là điểm yếu chết người.
- Depeg risk: Stablecoin USDT, USDC không phải rủi ro bằng 0 — quy định MiCA 2026 và áp lực từ MAS (Singapore) đã và đang thay đổi landscape. Xem thêm bức tranh quy định stablecoin 2026.
- Thanh khoản rút vốn: Khi thị trường hoảng loạn, pool có thể cạn thanh khoản — rút vốn mất nhiều thời gian hoặc chịu slippage cao.
- Pháp lý Việt Nam: Tham gia DeFi hiện chưa có khung pháp lý rõ ràng tại VN — rủi ro pháp lý là thực tế cần cân nhắc.
So Sánh Risk-Adjusted
Để đặt lựa chọn vào đúng bối cảnh:
- Staking ETH thuần (Lido stETH): ~3,5–4% APY, rủi ro smart contract và validator slashing — nhưng không có token emission, yield đến từ mạng lưới Ethereum thật.
- Stablecoin lending blue-chip (Aave USDC): ~3,8–5,5% APY, thêm rủi ro oracle và depeg stablecoin so với staking ETH thuần.
- LP biến động (ETH/USDC Uniswap v4): 5–12% nhưng kèm impermanent loss (IL) — khi ETH tăng mạnh, nhà đầu tư LP thu lợi ít hơn người chỉ nắm ETH. Thích hợp cho người hiểu IL và chấp nhận rủi ro cao hơn.
- Giao thức không rõ nguồn gốc, APY 30–100%: Rủi ro mất toàn bộ vốn cao. Không đáng với risk-adjusted return so với blue-chip.
Xem thêm phân tích chi tiết về Hyperliquid và perps on-chain — một loại cơ hội DeFi khác với cấu trúc rủi ro khác biệt.
Checklist Bảo Vệ Tài Khoản: 5 Việc Làm Ngay
Nhìn vào dữ liệu 2026, bảo vệ tầng tài khoản quan trọng không kém chọn giao thức tốt:
- Dùng hardware wallet (Ledger, Trezor, OneKey): Khóa riêng tư không bao giờ rời thiết bị vật lý. Kẻ tấn công không thể lấy key dù chiếm được máy tính.
- Không lưu seed phrase trên cloud: iCloud, Google Drive, email — tất cả đều là mục tiêu. Ghi tay, giữ ở nơi an toàn vật lý.
- Bật 2FA phần cứng cho ví và sàn: Không dùng SMS OTP (có thể bị SIM swap). Dùng authenticator app hoặc hardware key (YubiKey).
- Verify địa chỉ contract trước khi approve: Phishing sites dùng contract giả. Luôn kiểm tra địa chỉ trên etherscan/bscscan trước khi ký bất kỳ giao dịch nào.
- Chia vốn, không all-in một giao thức: Dù blue-chip, đừng để 100% tài sản DeFi trên một nơi. Phân tán giảm thiểu rủi ro tail event.
Câu Hỏi Thường Gặp (FAQ)
DeFi 2026 có còn an toàn để tham gia không?
DeFi vẫn hoạt động bình thường và mang lại yield thật cho hàng chục tỷ đô la tài sản. Nhưng “an toàn” là tương đối — rủi ro tồn tại ở mọi mức độ. Lựa chọn giao thức blue-chip đã audit kỹ, TVL lớn, kết hợp bảo vệ tài khoản nghiêm ngặt giúp giảm đáng kể (không loại bỏ hoàn toàn) rủi ro mất vốn.
APY 20–30% có đáng thử trong 2026 không?
Cần hỏi ngay: yield đó đến từ đâu? Nếu là emission token (giao thức phát token mới để trả thưởng) và không có lượng cầu thật hỗ trợ token đó — khả năng cao APY sẽ giảm nhanh khi token emission bị bán ra. Ngưỡng chấp nhận được trong 2026: dưới 10–12% cho chiến lược có rủi ro trung bình, có giải thích nguồn yield rõ ràng.
Làm sao phân biệt giao thức DeFi an toàn và nguy hiểm?
Bốn tiêu chí chính: (1) Audit từ ít nhất 2–3 công ty độc lập uy tín (OpenZeppelin, Trail of Bits, Spearbit, Ackee); (2) Bug bounty có giá trị ($500K+); (3) TVL >$500M đã duy trì qua ít nhất 1 chu kỳ thị trường; (4) Multisig timelock cho upgrade — không phải admin key đơn.
Lazarus Group tấn công DeFi như thế nào?
Phương thức chính gồm: (1) Spear-phishing nhắm vào nhân viên kỹ thuật của giao thức, gửi file độc hại qua LinkedIn/email; (2) Xâm phạm môi trường phát triển (CI/CD pipeline) để cài code độc hại; (3) Social engineering dài hạn — đóng giả đối tác, VC, recruiter để tiếp cận người có quyền ký giao dịch. Không có công nghệ nào phá được key của họ — họ tấn công vào con người.
Staking ETH qua Lido có bị ảnh hưởng bởi làn sóng hack 2026 không?
Lido chưa bị hack trong 2026. Protocol đã vận hành từ 2020, có audit lịch sử dài và được xem là một trong những giao thức DeFi có track record bảo mật tốt nhất. Rủi ro chính của Lido không phải hack mà là: slashing (validator bị phạt trên Ethereum), tập trung hóa (Lido chiếm ~28–30% tổng ETH staked), và rủi ro stETH depeg trong điều kiện thị trường cực đoan. Đây là những rủi ro khác biệt hoàn toàn với phần lớn vụ hack 2026.
Bài viết chỉ mang tính thông tin và giáo dục, KHÔNG phải khuyến nghị đầu tư. Tài sản số (crypto, DeFi, smart contract) rủi ro rất cao, biến động mạnh và bạn có thể mất toàn bộ vốn. Các ước tính xác suất chỉ là phân tích tham khảo, không bảo đảm kết quả. Hãy tự nghiên cứu (DYOR), chỉ dùng số tiền sẵn sàng mất, và cân nhắc khung pháp lý nơi cư trú trước khi tham gia.