Ngày 1 tháng 4 năm 2026, nhiều người nghĩ đây là April Fool’s Day khi thấy tin Drift Protocol — sàn giao dịch phái sinh phi tập trung lớn nhất trên Solana — mất $285 triệu (hơn 50% tổng giá trị tài sản đang khóa) chỉ trong 12 phút. Nhưng đây không phải trò đùa. Đây là kết quả của một chiến dịch thâm nhập dài 6 tháng, được thực hiện bởi nhóm hacker nhà nước Bắc Hàn UNC4736 — và không có dòng code nào trong smart contract bị lỗi.
- Ngày 1/4/2026, Drift Protocol (Solana DEX) mất $285 triệu trong 12 phút — vụ hack lớn nhất trên Solana năm 2026.
- Nhóm DPRK UNC4736 đóng giả công ty quant trading trong 6 tháng, thậm chí nạp $1 triệu thật vào giao thức để xây dựng lòng tin.
- Kỹ thuật cốt lõi: dùng “durable nonces” Solana để thu thập chữ ký tiền định hợp lệ, sau đó dùng token rác (CVT) làm tài sản thế chấp giả để rút $285M USDC/SOL/ETH.
- Năm 2026, tấn công qua social engineering và tài khoản bị chiếm đoạt đã vượt qua lỗi smart contract — chiếm hơn 50% số vụ tấn công theo đầu vụ.
- Bài học: kiểm tra quy trình vận hành con người (không chỉ audit code) là tiêu chí bắt buộc trước khi đặt tiền vào bất kỳ giao thức nào.

Drift Protocol Là Gì? Một DEX Lớn Và Câu Hỏi Về Bảo Mật
Drift Protocol là một sàn giao dịch phi tập trung (DEX — Decentralized Exchange, tức sàn giao dịch tự động bằng smart contract — chương trình tự chạy trên blockchain không cần trung gian) chuyên về hợp đồng phái sinh vĩnh cửu (perpetual futures) chạy trên Solana. Vào đầu năm 2026, giao thức quản lý TVL (Total Value Locked — tổng tài sản khóa trong giao thức) lên tới khoảng $540 triệu, với hàng chục nghìn trader đang dùng hàng ngày.
Điểm đặc biệt của Drift là cơ chế “Ecosystem Vault” — cho phép quỹ/tổ chức bên ngoài gửi vốn vào để tham gia cung cấp thanh khoản và chia sẻ lợi nhuận phí giao dịch. Chính cơ chế “mở” này đã trở thành cánh cửa mà kẻ tấn công bước vào.
6 Tháng Giả Mạo: Kịch Bản Dài Hơi Nhất Lịch Sử DeFi
Theo phân tích của Chainalysis và TRM Labs, chiến dịch của nhóm UNC4736 (tên gọi khác: AppleJeus, Citrine Sleet, Golden Chollima — đều là nhóm hacker nhà nước Bắc Hàn) bắt đầu từ mùa thu 2025:
- Thu 2025 — Xây dựng vỏ bọc: Nhóm tạo danh tính giả của một công ty quant trading (giao dịch thuật toán) có vẻ chuyên nghiệp, đầy đủ website, LinkedIn, lịch sử giao dịch giả mạo. Người trực tiếp liên lạc với đội Drift không phải người Bắc Hàn — DPRK dùng trung gian bên thứ ba, kể cả gặp mặt trực tiếp để xây niềm tin.
- Tháng 12/2025 – 1/2026 — Nạp tiền thật: Nhóm onboard chính thức vào Ecosystem Vault của Drift bằng cách nạp hơn $1 triệu USD thật. Với nhiều đội dự án DeFi, đây là bằng chứng thiện chí không thể chối cãi.
- Tháng 2–3/2026 — Xây quan hệ sâu hơn: Các “đối tác giả” tiếp tục tương tác với contributors của Drift qua diễn đàn, Discord, thậm chí hỏi ý kiến về cải tiến giao thức — tất cả để tạo cảm giác họ là “người trong nhà”.
- 1/4/2026 — Khai hỏa trong 12 phút.
Điều đáng chú ý: toàn bộ kế hoạch này không tốn một dòng code khai thác lỗ hổng hợp đồng. Đây là social engineering thuần túy — nghệ thuật đánh vào yếu tố con người.
Cơ Chế Tấn Công: “Durable Nonces” Và Token Rác CVT
Để hiểu cách $285 triệu biến mất, cần biết về một tính năng kỹ thuật của Solana: durable nonces.
Trên hầu hết blockchain (kể cả Ethereum), mỗi giao dịch có một “blockhash” — mã băm của khối hiện tại — có hiệu lực trong khoảng 2 phút. Nếu ký một giao dịch nhưng chưa phát lên mạng, giao dịch đó hết hạn. Durable nonces là tính năng Solana cho phép tạo giao dịch có chữ ký hợp lệ vĩnh cửu — không hết hạn — để phục vụ các use case như thanh toán batch hoặc multi-sig phức tạp.
DPRK UNC4736 đã lợi dụng điều này theo 4 bước:
- Trong quá trình “hợp tác”, nhóm đề xuất các giao dịch “kiểm thử” hoặc “cấu hình kỹ thuật” và nhờ các thành viên Security Council của Drift ký.
- Các chữ ký này thực chất là giao dịch durable nonce — đã được cài sẵn để sau này có thể phát lên mạng bất kỳ lúc nào. Những người ký không nhận ra vì giao dịch trông vô hại vào lúc ký.
- Với quyền admin thu được qua chuỗi chữ ký hợp lệ, kẻ tấn công whitelist CVT — một token tự tạo, vô giá trị — làm tài sản thế chấp với giá trị ảo.
- Nạp 500 triệu CVT giả, dùng làm thế chấp để vay và rút $285 triệu USDC, SOL và ETH thật trong 12 phút.

Bức Tranh Toàn Cảnh: DeFi Mất $840 Triệu+ Trong 2026
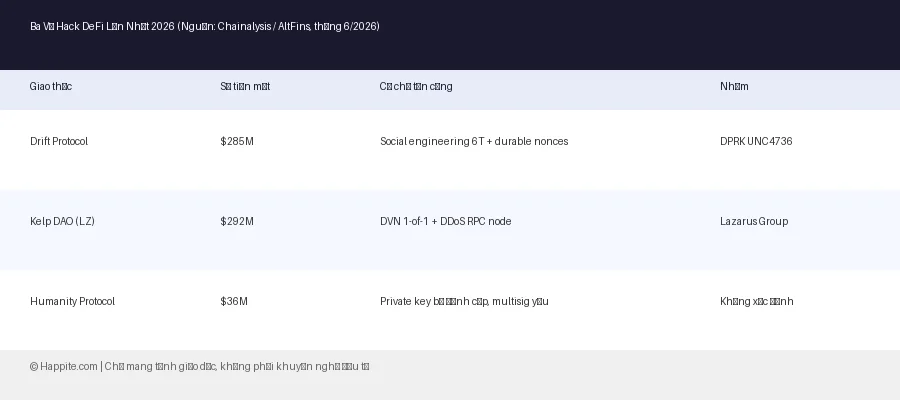
Drift Protocol không phải trường hợp cô lập. Tính đến cuối tháng 6/2026, toàn ngành DeFi đã mất hơn $840 triệu qua các vụ hack và exploit. Điều đáng lo ngại hơn là bản chất của các vụ tấn công đã thay đổi căn bản:
| Vụ hack | Số tiền mất | Ngày | Cơ chế |
|---|---|---|---|
| Drift Protocol | $285 triệu | 1/4/2026 | Social engineering 6 tháng, durable nonces |
| Kelp DAO (LayerZero) | $292 triệu | 19/4/2026 | DVN 1-of-1, DDoS RPC + fake message |
| Humanity Protocol | $36 triệu | 6/2026 | Private key bị đánh cắp, multisig giả |
Theo dữ liệu từ AltFins và Chainalysis, hơn 50% số vụ tấn công năm 2026 đến từ tài khoản bị chiếm đoạt — lần đầu tiên trong lịch sử DeFi, con người trở thành điểm yếu số một, vượt qua lỗi smart contract. Chainalysis cũng ước tính 76% thiệt hại crypto năm 2026 có liên quan đến Lazarus Group của Bắc Hàn — đưa tổng tài sản số bị đánh cắp lũy kế từ 2017 vượt $6 tỷ USD.
Nếu đã đọc phân tích về vụ KelpDAO mất $292M qua lỗ hổng bridge LayerZero hay Humanity Protocol mất $36M vì private key bị đánh cắp, sẽ thấy rõ một pattern: kẻ tấn công không cần crack smart contract — chúng chỉ cần tìm điểm yếu trong con người và hạ tầng off-chain.
Phân Tích Rủi Ro Và Xác Suất Khi Tham Gia DEX Và Protocol DeFi
Đây là phần quan trọng nhất với bất kỳ nhà đầu tư nào đang cân nhắc dùng DeFi năm 2026. Happite phân tích theo khung risk-adjusted — xác suất là ước lượng có cơ sở, không phải dự báo chắc chắn, và crypto luôn có thể đi ngược mọi mô hình.
1. Nguồn lợi nhuận và độ bền
Với một DEX như Drift, yield chủ yếu đến từ: (a) phí giao dịch thật — bền vững nếu volume cao; (b) token incentive/emission — kém bền, như được trả lương bằng cổ phiếu của công ty chưa chắc tồn tại. DefiLlama ghi nhận Drift hiện có Fees annualized $35.5M và Revenue annualized $15.3M với TVL $212M — P/F ratio khoảng 0.8x, khá thấp theo tiêu chuẩn ngành, nhưng context: $DRIFT token đang ở $0.019, phản ánh niềm tin thị trường sụt giảm mạnh sau vụ hack.
2. Kịch bản và xác suất (ước lượng định tính)
- Base (~55% khả năng): Giao thức phục hồi dần, vận hành bình thường với TVL ổn định quanh $200–300M. LP nhận APY từ phí 5–12%/năm thực. Rủi ro vẫn tồn tại nhưng không có sự cố lớn thêm trong giai đoạn đầu tư.
- Bull (~15%): Thị trường uptrend mạnh, volume perps bùng nổ, phí giao dịch tăng vọt. Token $DRIFT phục hồi, APY thực có thể đạt 20–40%/năm ngắn hạn. Nhưng đây là kịch bản cần nhiều điều kiện đồng thời.
- Bear / Tail Risk (~30%): Xảy ra thêm sự cố bảo mật — hack, social engineering lần 2, oracle manipulation, hoặc thị trường xuống mạnh làm volume perps sụp đổ. Mức mất vốn tối đa thực tế: 50–100% số tiền đã nạp. Con số này phải được nhìn thẳng, không né tránh.
EV (kỳ vọng định tính): Với tail risk ~30% mang mức mất vốn 50–100%, kỳ vọng chỉ dương nếu phần yield tích lũy đủ lớn và nhà đầu tư phân bổ vị thế nhỏ, không tập trung hết vào một giao thức.
3. Rủi ro đối ứng (bắt buộc đọc)
- Operational / Human risk: Quy trình quản lý key của team có multisig thực sự phân tán không? (Drift bị hack qua chữ ký thu thập từ nội bộ — đây là rủi ro “người trong”)
- Oracle risk: Giao thức lấy giá tài sản thế chấp từ đâu? Drift bị khai thác vì whitelist token giả với giá ảo — kiểm soát price feed là điểm yếu chết người.
- Admin key / upgrade key: Ai kiểm soát và có bao nhiêu người phải đồng thuận? (Drift bị lấy quyền admin qua chữ ký)
- Smart contract risk: Đã audit chưa? Ai audit? TVL bao lâu? (Drift đã audit — nhưng vẫn bị hack qua con người, không phải code)
- Thanh khoản rút vốn: Trong sự kiện hack, rút vốn có thể bị block hoặc delayed.
- Pháp lý VN: Tài sản số chưa có khung pháp lý rõ ràng tại Việt Nam. Thua lỗ từ hack DeFi không được bảo hiểm tiền gửi, không có cơ chế bồi hoàn.
4. So sánh risk-adjusted
Staking ETH thuần (qua Lido, đã phân tích trong bài về EigenLayer restaking) cho khoảng 3–5% APY/năm với rủi ro thấp hơn đáng kể. Stablecoin lending blue-chip (Aave, Morpho với USDC) cho 4–8% APY với smart contract risk thấp hơn vì TVL lớn và audit nhiều lần. DEX perps như Drift offer upside cao hơn nhưng đi kèm tail risk rất cao — đặc biệt sau một vụ hack lớn khi niềm tin chưa phục hồi hoàn toàn.
5 Câu Hỏi Cần Hỏi Trước Khi Nạp Tiền Vào Bất Kỳ Giao Thức DeFi Nào
- Ai kiểm soát admin key, và có bao nhiêu người phải đồng thuận? Multisig 3/5 hay 5/9 giữa những người ở nhiều quốc gia khác nhau tốt hơn nhiều so với admin key do một team nhỏ kiểm soát đơn độc.
- Giao thức có audit từ bên thứ ba uy tín không, và đã on-chain đủ lâu chưa? Contract sống sót qua 2+ năm với TVL lớn mà không bị exploit có ý nghĩa khác hoàn toàn so với giao thức 3 tháng tuổi.
- Giao thức sử dụng oracle nào để lấy giá tài sản thế chấp? Oracle tốt (Chainlink, Pyth, TWAP của DEX) với nhiều nguồn dự phòng sẽ khó bị thao túng hơn single-source oracle.
- Team có quy trình bảo mật vận hành rõ ràng không? Sau vụ Drift và làn sóng AI tấn công DeFi, câu hỏi về “quy trình onboarding đối tác” trở nên quan trọng không kém audit code. Giao thức có chính sách KYC đối tác, timelock khi whitelist tài sản mới không?
- Nếu hôm nay giao thức bị hack và toàn bộ tiền mất, cuộc sống có bị ảnh hưởng nghiêm trọng không? DeFi không phải nơi để đặt tiền thuê nhà, tiền học phí hay tiền tiết kiệm chủ yếu. Chỉ dùng số vốn sẵn sàng mất hoàn toàn.
Câu Hỏi Thường Gặp (FAQ)
Drift Protocol có hoạt động trở lại sau vụ hack không?
Drift Protocol đã tạm dừng hoạt động sau vụ hack ngày 1/4/2026 để điều tra và vá lỗ hổng vận hành. Phần lớn thiệt hại ($285M) chưa được thu hồi — đây là đặc điểm chung của các vụ hack DeFi liên quan đến Lazarus Group, vì nhóm này có hệ thống rửa tiền qua mixer và chain-hop rất tinh vi. Nhà đầu tư bị ảnh hưởng nên theo dõi kênh chính thức của Drift để cập nhật về kế hoạch bồi hoàn (nếu có).
“Durable nonces” Solana có phải lỗi của blockchain không?
Không. Durable nonces là tính năng hợp lệ được thiết kế cho các use case phức tạp như multi-signature transaction hay batch payment. Vấn đề ở chỗ Drift không có quy trình kiểm tra kỹ từng giao dịch trước khi ký — đặc biệt với đối tác “mới”. Đây là lỗi vận hành của con người, không phải lỗi kỹ thuật của Solana.
Nhà đầu tư Việt Nam nên làm gì để bảo vệ tài sản trong DeFi?
Nguyên tắc cơ bản: (1) Không để toàn bộ vốn trong một giao thức. (2) Ưu tiên giao thức có audit nhiều lần, TVL lớn, đã tồn tại ít nhất 2 năm. (3) Dùng hardware wallet — không lưu seed phrase trên cloud hay thiết bị nối mạng. (4) Không ký giao dịch mà không hiểu rõ nội dung — đặc biệt các giao dịch “kiểm thử” hay “cấu hình” do đối tác gửi. (5) Theo dõi cảnh báo bảo mật tại rekt.news và Immunefi.
⚠️ Disclaimer: Bài viết chỉ mang tính thông tin và giáo dục, KHÔNG phải khuyến nghị đầu tư. Tài sản số (crypto, DeFi, smart contract) rủi ro rất cao, biến động mạnh và bạn có thể mất toàn bộ vốn. Các ước tính xác suất chỉ là phân tích tham khảo, không bảo đảm kết quả. Hãy tự nghiên cứu (DYOR), chỉ dùng số tiền sẵn sàng mất, và cân nhắc khung pháp lý nơi cư trú trước khi tham gia.