- Ngày 6/7/2026, hacker rút ~$6,04 triệu USDC khỏi 2 vault Lazy Summer Protocol (Summer.fi) trong một giao dịch duy nhất nhờ flash loan $65,4M từ Morpho.
- Điểm mấu chốt: lỗi không nằm ở code smart contract, mà ở quy trình offboarding — một “Ark” (đơn vị chiến lược) đã bị vô hiệu hóa nhưng vẫn còn được tính vào giá trị tổng (NAV) của vault.
- Kẻ tấn công đã chuẩn bị 3 tháng trước: tích lũy token Silo “Varlamore” định giá lỗi thời, rồi “donate” vào Ark để thổi phồng NAV và rút vốn thật của người dùng khác.
- Token SUMR giảm hơn 18%; tất cả vault trên Ethereum, Base, Arbitrum, Sonic bị tạm dừng.
- Bài học số một năm 2026: “Automation layer risk” — rủi ro từ lớp tự động hóa giờ nguy hiểm hơn cả lỗ hổng smart contract thuần túy.
Đã bao giờ nghĩ đến việc gửi tiền vào một “ngân hàng robot” tự động tối ưu lãi suất cho bạn mà không cần thao tác gì? Đó chính xác là thứ mà DeFi yield vault như Lazy Summer Protocol hứa hẹn. Nhưng ngày 6/7/2026, khi kẻ tấn công bỏ túi $6 triệu trong vỏn vẹn một giao dịch, câu chuyện trở nên phức tạp hơn nhiều — và quan trọng hơn, nó vạch ra một lớp rủi ro hoàn toàn mới mà ngay cả code đã kiểm toán kỹ lưỡng cũng không che chắn được.
Flash Loan Là Gì?
Hãy hình dung một loại vay không cần thế chấp, không cần lịch sử tín dụng, không cần gì cả — chỉ cần trả lại trong cùng một giao dịch blockchain. Đó là flash loan (vay tức thời). Nếu bạn vay 10 triệu đô nhưng chưa trả đủ trước khi giao dịch kết thúc, toàn bộ giao dịch tự động bị hủy, như thể nó chưa từng xảy ra — blockchain quay ngược thời gian.
Flash loan chính bản thân nó không xấu. Người dùng hợp lệ dùng nó để arbitrage (kiếm lời từ chênh lệch giá giữa các sàn), tái cấu trúc vị thế, hoặc thanh lý trong một nhịp. Nhưng kẻ tấn công cũng dùng flash loan để “mượn” một lượng vốn khổng lồ, thao túng một giao thức, rồi trả lại — tất cả trong tích tắc, không để lại dấu vết tài sản đảm bảo nào.
Summer.fi Và “Lazy Summer” — Nền Tảng Tự Động Kiếm Yield DeFi
Summer.fi (trước đây là Oasis.app) là giao diện DeFi phổ biến hỗ trợ vay mượn và quản lý vị thế trên Aave, Maker/Sky, Spark. Sản phẩm mới nhất của họ là Lazy Summer Protocol — một hệ thống vault ERC-4626 tự động phân bổ tiền gửi USDC sang các giao thức lending tốt nhất (Aave, Morpho, Spark, Sky) để tối đa hóa APY (lãi suất phần trăm hàng năm) mà không yêu cầu người dùng phải tự chuyển tiền thủ công.
Kiến trúc hoạt động theo nguyên tắc: một hợp đồng “FleetCommander” điều phối hàng loạt “Ark” (bộ chiến lược con). Mỗi Ark kết nối đến một market lending cụ thể. Giá cổ phần (share price) của vault được tính bằng tổng tài sản của TẤT CẢ các Ark đang hoạt động — đây chính là điểm mà kẻ tấn công khai thác.
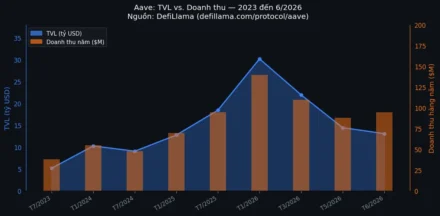
Trước vụ tấn công, TVL (Total Value Locked) của Lazy Summer Protocol đạt khoảng $22 triệu (nguồn: DefiLlama, 6/7/2026). TVL — ví như tổng tiền gửi trong một ngân hàng on-chain — là thước đo quy mô và niềm tin của người dùng vào giao thức.
Cuộc Tấn Công Ngày 6/7/2026 Diễn Ra Như Thế Nào?
Giai Đoạn Chuẩn Bị: 3 Tháng Phục Kích
Đây không phải vụ tấn công ngẫu hứng. Khoảng đầu tháng 4/2026, kẻ tấn công bắt đầu nạp tiền vào nhiều ví khác nhau qua cùng một đường chuyển, rồi dùng chúng để tích lũy token Silo “Varlamore USDC Growth” — loại token đại diện cho cổ phần trong một market Silo Finance đã bị đóng băng từ tháng 11/2025 sau vụ sụp đổ của Stream Finance.
Điểm then chốt: token Varlamore vẫn báo cáo giá trị onchain gần bằng mệnh giá dù market đã ngưng hoạt động — lãi vẫn tích lũy về mặt kế toán trên hợp đồng, nhưng tài sản bên dưới không còn có thể rút ra được. Giá trị “ảo” này chính là “đòn bẩy” mà hacker cần.
Cơ Chế Exploit: Inflate NAV Trong Một Giao Dịch
Vào lúc 05:17 UTC ngày 6/7/2026, trong một giao dịch atomic duy nhất:
- Hacker vay flash loan ~$65,4 triệu USDC từ Morpho (cộng thêm thanh khoản từ Curve, Uniswap, Balancer).
- Nạp ~$64,8M USDC vào vault LazyVault_LowerRisk_USDC ở giá share thật (~1,0665 USDC/share), lấp đầy đến giới hạn.
- “Donate” token Varlamore (định giá lỗi thời, ~10% cao hơn giá trị thực) vào Ark Silo đang trong trạng thái offboarding (đã đặt deposit cap = 0 nhưng chưa bị loại khỏi NAV). Bước này thổi phồng
totalAssets()của vault lên ~9,5% mà không thêm tài sản thực. - Đổi cổ phần ở giá mới bị thổi phồng (~1,1678 USDC/share) — nhận ~$71M USDC từ Ark thanh khoản thật (Morpho, Spark, Sky), là vốn của người dùng khác.
- Trả flash loan, thoát với ~$6,04 triệu DAI lợi nhuận. Token Varlamore bị bỏ lại vì chúng chỉ là đòn bẩy giá — không phải tài sản thanh khoản thực.
Một hệ quả phụ đáng chú ý: APY của vault Lower Risk trong một block ngắn vọt lên ~2,08 triệu phần trăm — artifact từ subgraph khi nó annualize mức tăng NAV một block đó. Không phải lãi thật, nhưng đủ gây hỗn loạn trên mạng xã hội. Đây cũng là lời nhắc nhở rằng APY bất thường cao luôn cần được đặt câu hỏi về nguồn gốc.
Toàn bộ diễn biến được Summer.fi ghi lại chi tiết trong post-mortem chính thức (07/07/2026) — một tài liệu đáng đọc nếu muốn hiểu sâu về kỹ thuật.
Cơ Hội, Rủi Ro Và Xác Suất Khi Tham Gia DeFi Vault
Vụ Summer.fi đặt ra câu hỏi trung tâm: liệu các vault DeFi yield có còn đáng để tham gia, và nếu có thì với tỷ lệ xác suất nào? Happite phân tích theo khung risk-adjusted:
1. Nguồn lợi nhuận thật
Lazy Summer vault điều phối vốn qua Aave, Morpho, Spark — các giao thức lending blue-chip tạo lãi thực từ người vay. Đây là yield thật, không phải emission token. Tỷ lệ lãi thật/tổng APY ước tính ~80–90% ở thời điểm trước vụ tấn công (APY base ~5–8% USDC), phần còn lại từ SUMR token rewards. Cơ cấu yield này khá bền so với nhiều vault “farming” thuần token.
2. APY thực (net) sau gas và rủi ro
APY danh nghĩa 6–9% USDC trở nên ~5–7% net sau gas rebalancing (tự động, người dùng không trả trực tiếp nhưng protocol khấu trừ). Với stablecoin, không có Impermanent Loss (IL) — lợi thế so với LP pool.
3. Kịch bản & xác suất (định tính có cơ sở)
- Base (~55–60%): Protocol phục hồi sau vụ hack (DAO bỏ phiếu unfreeze, loại bỏ Ark lỗi thời, tăng cường quy trình offboarding), người dùng kiếm được APY 5–7% USDC ổn định từ nguồn lending thật. Kịch bản này dựa trên track record của Aave/Morpho — nền móng bên dưới — là vững chắc.
- Bull (~20–25%): DeFi tăng trưởng TVL mạnh, SUMR token recover, APY tăng lên 10–12% nhờ incentive mới sau khi protocol audit và ra mắt lại. Điều kiện: thị trường crypto tích cực, protocol vượt qua khủng hoảng lòng tin.
- Bear/Tail (~20–25%): Exploit tiếp theo hoặc DAO không thể đồng thuận về kế hoạch bồi thường → người dùng mất tin tưởng hoàn toàn, TVL không phục hồi, mức mất vốn tối đa thực tế lên đến 100% cho người bị ảnh hưởng trực tiếp trong hai vault USDC đã bị tấn công.
4. Rủi ro đối ứng
- Smart contract risk: Lazy Summer đã được audit nhưng vụ này chứng minh audit không bắt được rủi ro quy trình vận hành. Audit kiểm tra code tại một thời điểm, không kiểm tra “trạng thái hệ thống theo thời gian”.
- Automation layer risk: Khi giao thức thêm lớp keeper/automation, mỗi bước quy trình trở thành vector tấn công mới và thường ít được audit kỹ hơn.
- Oracle/stale pricing risk: Token Silo Varlamore vẫn báo giá ảo — tương tự oracle risk. Nếu bất kỳ nguồn định giá nào bị lỗi thời, toàn bộ kiến trúc NAV trở nên dễ bị thao túng.
- Governance risk: Quyết định bồi thường phụ thuộc vào DAO — chậm, không chắc chắn, và có thể bị tấn công governance.
- Thanh khoản rút vốn: Vault đang bị pause — ngay cả người không bị ảnh hưởng cũng không rút được khoảng 6 ngày cho đến khi governance vote xong.
- Pháp lý VN: Tài sản số (USDC, DeFi) chưa được công nhận chính thức tại Việt Nam, không có cơ chế bảo vệ pháp lý nếu mất vốn từ exploit.
5. So sánh risk-adjusted: Staking ETH thuần (Lido stETH ~3–4% APY) có rủi ro thấp hơn đáng kể — không có automation layer risk, không có Ark offboarding, không có stale pricing. Stablecoin lending blue-chip trực tiếp trên Aave (~4–6% USDC APY) loại bỏ tầng aggregation, giảm bề mặt tấn công.
6. Ngưỡng cá nhân: Không nên all-in vào bất kỳ giao thức nào, kể cả blue-chip. Phân bổ tối đa 10–20% danh mục DeFi cho một giao thức cụ thể là ngưỡng thận trọng phổ biến.
Để hiểu thêm về một dạng cơ hội yield mới đang nổi với rủi ro tương đương, xem thêm: Thị Trường RWA Token Hóa Vượt $32 Tỷ: Cơ Hội Và Rủi Ro Cho Nhà Đầu Tư DeFi 2026.
Bài Học Cho Nhà Đầu Tư: “Automation Layer Risk” Mới Là Nguy Cơ Số 1
Vụ Summer.fi không xảy ra vì code bị viết sai. Contract FleetCommander và các Ark hoạt động chính xác như được lập trình. Lỗi nằm ở khoảng trống quy trình: một Ark đã hết chức năng vẫn còn được đếm vào NAV vì bước loại bỏ cuối cùng (removeArk) chưa được thực hiện qua governance. Trong khoảng chờ đó — có thể vài tuần đến vài tháng — toàn bộ vault dễ bị tấn công.
Xu hướng DeFi 2026: các giao thức ngày càng thêm nhiều lớp tự động hóa (keeper bot, chiến lược tái cân bằng, AI agent on-chain) để cạnh tranh APY. Mỗi lớp là một bề mặt tấn công mới — và thường ít được audit kỹ hơn vì khó viết test case cho các trạng thái trung gian của quy trình.
H1 2026 ghi nhận 207 vụ hack DeFi với tổng thiệt hại hơn $840M (nguồn: AltFins, 2026). Lần đầu tiên trong lịch sử, “compromised accounts” vượt qua smart contract bugs về số lượng vụ. Kẻ tấn công đang leo lên tầng cao hơn — không chỉ tìm lỗ hổng code, mà còn tìm lỗ hổng quy trình và con người.
Vụ Summer.fi cũng có điểm tương đồng với rủi ro cơ chế phức tạp tại các DEX lớn. Nếu đang quan tâm đến DeFi trên Base, bài phân tích Aerodrome & Velodrome cho thấy ngay cả các protocol TVL lớn cũng không miễn nhiễm với rủi ro từ kiến trúc phức tạp.
Cách Tự Bảo Vệ Khi Tham Gia Yield Farming DeFi
Checklist thực tế để đánh giá một DeFi vault trước khi nạp tiền:
- Xem lịch sử audit: Ai audit? Khi nào? Có audit lại sau mỗi upgrade lớn không? Tra trên CertiK Skynet, OpenZeppelin, hay Trail of Bits. Không audit = rủi ro rất cao.
- Bóc tách nguồn APY: Bao nhiêu % từ lãi vay thật? Bao nhiêu từ emission token? Token emission có thể biến mất qua đêm khi hết ngân sách phát thưởng.
- Kiểm tra tuổi và TVL: Protocol mới (<6 tháng) và TVL nhỏ (<$10M) rủi ro cao hơn nhiều. Battle-tested TVL lớn không đảm bảo an toàn tuyệt đối nhưng là tín hiệu tích cực.
- Đọc mô hình kiến trúc: Vault có dùng aggregation phức tạp nhiều lớp không? Có Ark/strategy nào đang trong trạng thái offboarding không? Governance forum (Snapshot) thường công khai thông tin này.
- Bug bounty: Giao thức có chương trình bug bounty qua Immunefi không? Bug bounty cao ($1M+) là tín hiệu team nghiêm túc về bảo mật.
- Không all-in: Phân tán vị thế, đặt giới hạn tối đa mỗi giao thức, chỉ dùng số tiền sẵn sàng mất.
So Sánh Với Lựa Chọn An Toàn Hơn
| Chiến lược | APY (tham khảo) | Nguồn yield | Rủi ro chính | Độ phức tạp |
|---|---|---|---|---|
| Staking ETH (Lido stETH) | ~3–4% | Consensus + MEV reward | Slashing, smart contract Lido, depeg stETH ngắn hạn | Thấp |
| Lending USDC Aave trực tiếp | ~4–6% | Phí vay thật | Smart contract Aave, oracle, thanh lý collateral | Thấp–Trung |
| Lending USDC Morpho | ~5–7% | Phí vay thật | Smart contract Morpho, oracle, rủi ro market cụ thể | Trung |
| DeFi vault aggregator (Lazy Summer, Pendle…) | ~6–12%+ | Yield thật + token incentive | Smart contract + automation layer + offboarding process risk | Cao |
Phần bù rủi ro của vault aggregator (~1–5% APY thêm so với lending trực tiếp) có thể hấp dẫn, nhưng vụ Summer.fi nhắc nhở rằng “phần bù” này cần đủ lớn để đền bù cho rủi ro mất toàn bộ vốn trong tail scenario.
Câu Hỏi Thường Gặp
Flash loan là gì và tại sao nguy hiểm?
Flash loan là khoản vay không cần thế chấp nhưng bắt buộc phải hoàn trả trong cùng một giao dịch blockchain. Nó cho phép kẻ tấn công vay số tiền cực lớn để thao túng giao thức mà không cần vốn ban đầu — chỉ cần tìm được lỗ hổng để khai thác trong khoảnh khắc đó.
Lazy Summer Protocol hoạt động như thế nào?
Lazy Summer là vault ERC-4626 tự động điều phối tiền USDC gửi vào qua một “FleetCommander” đến các “Ark” — bộ adapter kết nối với Aave, Morpho, Spark, Sky — nhằm tối đa hóa APY mà không cần người dùng tự thao tác. Giá share của vault phản ánh tổng giá trị tất cả Ark đang hoạt động.
DeFi vault có an toàn không?
Không có “an toàn tuyệt đối” trong DeFi. Vault tốt cần: nhiều vòng audit độc lập, quy trình quản lý strategy chặt chẽ, Guardian module hoạt động, bug bounty, và governance minh bạch. Audit không bắt được rủi ro quy trình vận hành — như vụ Summer.fi cho thấy.
Làm thế nào để kiểm tra độ an toàn của một giao thức DeFi?
Kiểm tra: (1) Audit report — ai, khi nào, có audit lại không; (2) Lịch sử TVL — bao lâu rồi, có exploit nào chưa; (3) Phân tách nguồn APY — yield thật vs token emission; (4) Bug bounty trên Immunefi; (5) Governance forum — có strategy nào đang offboarding không; (6) Đọc post-mortem của các exploit trước trên rekt.news.
Kết Luận
Vụ Summer.fi không phải lần cuối cùng một DeFi protocol bị tấn công theo cách này. Khi DeFi ngày càng phức tạp — nhiều lớp automation, nhiều chiến lược con, nhiều chain — bề mặt tấn công sẽ tiếp tục mở rộng. Hiểu rõ rủi ro không có nghĩa là tránh xa DeFi hoàn toàn; có nghĩa là đặt đúng kích cỡ vị thế, đa dạng hóa, và chỉ tham gia với số vốn sẵn sàng mất.
Nhà đầu tư DeFi khôn ngoan năm 2026 sẽ đặt câu hỏi không chỉ “code này đã audit chưa?” mà còn “quy trình vận hành của protocol này có điểm nào đang trong trạng thái bán-kích-hoạt không?” — vì đó chính là nơi hacker sẽ tấn công tiếp theo.
Bài viết chỉ mang tính thông tin và giáo dục, KHÔNG phải khuyến nghị đầu tư. Tài sản số (crypto, DeFi, smart contract) rủi ro rất cao, biến động mạnh và bạn có thể mất toàn bộ vốn. Các ước tính xác suất chỉ là phân tích tham khảo, không bảo đảm kết quả. Hãy tự nghiên cứu (DYOR), chỉ dùng số tiền sẵn sàng mất, và cân nhắc khung pháp lý nơi cư trú trước khi tham gia.