Ngày 6/7/2026, một tài khoản ẩn danh bỏ ra khoảng 4 triệu USD — bằng giá một căn chung cư ở nội thành Hà Nội — để mua BONK token trên sàn. Vài ngày sau, số vốn đó giúp kẻ này kiểm soát gần như toàn bộ lá phiếu trong một cuộc bỏ phiếu của BonkDAO, thông qua một đề xuất “hợp lệ” về mặt kỹ thuật, và rút sạch 20 triệu USD khỏi treasury của cộng đồng. Không một dòng code nào bị hack. Smart contract hoạt động đúng như thiết kế. Đây là governance attack — loại tấn công mà DeFi gọi là lỗ hổng “không thể vá bằng code”.
- BonkDAO mất $20M ngày 6/7/2026 — kẻ tấn công chỉ bỏ $4M mua token để chiếm 99.9% phiếu bầu.
- Không hack code: smart contract chạy đúng, nhưng cơ chế governance bị lợi dụng.
- Token-weighted voting (1 token = 1 phiếu) là điểm yếu cốt lõi khi quorum thấp và cộng đồng thụ động.
- Cơ hội kiếm lợi từ DAO/governance token có xác suất rủi ro cao hơn yield farming thông thường — cần định cỡ vị thế cẩn thận.
- Biện pháp phòng thủ: timelock, quorum cao, bình chọn nhiều giai đoạn, veto guardian.
Governance Attack Là Gì? (Giải Thích Đời Thường)
Hãy tưởng tượng một cư dân mua đủ nhiều phần sở hữu trong một khu chung cư, đạt đa số ghế trong ban quản trị, rồi thông qua quyết định “chuyển toàn bộ quỹ dự phòng vào tài khoản cá nhân”. Ban quản trị bỏ phiếu theo đúng quy trình — không ai vi phạm điều lệ — nhưng kết quả là toàn bộ cư dân bị thiệt hại.
Governance attack trong DeFi hoạt động theo đúng logic đó. Một DAO (Decentralized Autonomous Organization — tổ chức tự trị phi tập trung) quản lý treasury và quyết định giao thức thông qua cơ chế bỏ phiếu bằng token. Ai nắm đủ token = ai nắm đủ phiếu = ai quyết định tất cả. Khi kẻ tấn công mua đủ token để đạt đa số, mọi đề xuất của họ đều thông qua — kể cả đề xuất chuyển toàn bộ tiền vào ví của họ.
Điểm đáng sợ nhất: không có lỗi Solidity nào bị khai thác. Mọi hàm smart contract thực thi đúng như lập trình. Đây là lý do governance attack khác hoàn toàn với flash loan exploit hay reentrancy bug — nó tấn công vào thiết kế xã hội, không phải thiết kế kỹ thuật.
BonkDAO Bị Tấn Công Như Thế Nào: Từng Bước Chi Tiết
BonkDAO là tổ chức quản trị đứng sau BONK — memecoin Solana với cộng đồng hơn 18.000 thành viên. Treasury của DAO nắm giữ lượng BONK trị giá khoảng 20 triệu USD tại thời điểm bị tấn công.
Giai đoạn 1 — Tích lũy im lặng: Trong nhiều ngày trước ngày 6/7, kẻ tấn công âm thầm mua BONK thông qua nhiều ví trên sàn giao dịch tập trung, tránh gây ra biến động giá lớn. Tổng chi phí: khoảng 4–4.4 triệu USD — tương đương hơn 1% tổng cung BONK lưu hành. Con số 1% nghe có vẻ nhỏ, nhưng trong một DAO mà phần lớn thành viên không tham gia bỏ phiếu, 1% là đủ để thống trị.
Giai đoạn 2 — Đề xuất ác ý: Kẻ tấn công nộp BIP #76 Sowellian BonkDAO — một đề xuất có vẻ hợp lệ về mặt hình thức — lên nền tảng Realms của Solana, yêu cầu chuyển toàn bộ 4.426 nghìn tỷ BONK từ treasury sang ví do họ kiểm soát. Đề xuất mở cửa bỏ phiếu theo đúng quy trình.
Giai đoạn 3 — Bỏ phiếu 99.9%: Trong toàn bộ cộng đồng 18.000+ thành viên, chỉ có 7 ví bỏ phiếu. Các ví liên kết với kẻ tấn công kiểm soát 99.878% tổng phiếu được bầu. Đề xuất thông qua. Smart contract thực thi lệnh chuyển tiền tức khắc. Kẻ tấn công thu về $20M — lợi nhuận ròng khoảng $15.6M chỉ từ $4.4M vốn bỏ ra, tỷ suất ~354%.
Tại Sao Token-Weighted Voting Nguy Hiểm Đến Vậy?
Cơ chế “1 token = 1 phiếu” (token-weighted voting) là mặc định của hầu hết DAO hiện nay. Ưu điểm: đơn giản, minh bạch, không cần identity verification. Nhưng nó tạo ra một điểm yếu cốt lõi: ai có tiền nhiều nhất thì có quyền lực lớn nhất.
Trong trường hợp BonkDAO, “quorum” (ngưỡng tối thiểu số phiếu để quyết định có hiệu lực) đặt rất thấp. Kết quả: kẻ tấn công không cần thuyết phục ai — chỉ cần mua đủ token, tự bỏ phiếu, và hệ thống coi đó là dân chủ hợp lệ.
Không chỉ BonkDAO. Đây là điểm yếu được ghi nhận trong phân tích của crypto.news và nhiều nghiên cứu DAO bảo mật: voter apathy (thành viên không chịu vote) cộng với quorum thấp = cơ hội vàng cho attacker. Tương tự như cổ đông lớn thâu tóm công ty đại chúng bằng cách mua cổ phiếu rẻ khi phần lớn cổ đông nhỏ không đến họp ĐHĐCĐ.
| Loại rủi ro DAO | Ví dụ | Cơ chế | Đã xảy ra? |
|---|---|---|---|
| Governance attack | BonkDAO $20M (2026-07) | Mua token → kiểm soát phiếu → đề xuất ác ý | ✅ Có |
| Flash loan governance | Beanstalk $182M (2022) | Flash loan tạm thời để vote trong 1 block | ✅ Có |
| Admin key exploit | Nhiều protocol nhỏ | Multisig bị tấn công → upgrade contract độc hại | ✅ Có |
| Timelock bypass | Upgrade contract quá nhanh | Không đủ thời gian community phản ứng | ✅ Có |
Phân Tích Rủi Ro & Xác Suất: Cơ Hội Và Bẫy Khi Tham Gia DAO
BonkDAO là lời nhắc nhở rằng DeFi đang bước vào năm 2026 với hơn $942 triệu bị mất do exploit trong nửa đầu năm và TVL toàn ngành giảm 39% xuống còn khoảng 70 tỷ USD. Vậy cơ hội kiếm lợi từ governance token và DAO có còn hấp dẫn không? Dưới đây là phân tích theo khung xác suất.
1. Nguồn Lợi Nhuận Thật Từ Governance Token
Governance token (như BONK, UNI, AAVE, CRV) mang lại lợi nhuận từ nhiều nguồn: (a) Quyền chia sẻ phí giao thức — nếu DAO vote thông qua fee switch, holder được chia phần doanh thu thật. Ví dụ: Aave v3 đang trả phí thực từ lãi suất cho vay (xem phân tích Aavenomics v3 trên Happite). Đây là yield bền vững. (b) Token emission/incentive — APY có thể cao nhưng đây là lợi nhuận kém bền, như được trả lương bằng cổ phiếu của chính công ty phát hành vô hạn. (c) Giá token tăng — phụ thuộc vào narrative thị trường, TVL protocol, và sentiment.
Với BONK cụ thể: phần lớn giá trị đến từ memecoin sentiment và phí giao dịch của hệ sinh thái Solana, không phải từ yield thực. Điều này làm tăng độ rủi ro so với governance token của lending protocol có doanh thu rõ ràng.
2. Kịch Bản & Xác Suất (Ước Lượng)
Lưu ý: Xác suất dưới đây là ước lượng định tính dựa trên phân tích lịch sử và điều kiện thị trường hiện tại — không phải dự báo chắc chắn. Crypto có thể đi ngược mọi mô hình.
Base case (~50–55%): Nhà đầu tư nắm governance token blue-chip (AAVE, UNI, CRV) với TVL cao, audit chắc, timelock dài. Lợi nhuận kỳ vọng từ fee sharing + giá token ổn định: 5–15% APY thực trong 12 tháng. Rủi ro governance attack thấp do quorum cao và cộng đồng tích cực.
Bull case (~20–25%): Protocol thu hút dòng tiền mới, fee switch được vote thông qua, giá token tăng 2–5x kết hợp với yield phí thực. Lợi nhuận tổng có thể đạt 50–200%. Điều kiện: thị trường phục hồi, DeFi TVL tăng từ đáy $70B.
Bear/Tail case (~25–30%): Governance attack hoặc smart contract exploit, treasury bị rút, giá token dump 50–90%. Mức mất vốn tối đa thực tế: 100% nếu là DAO nhỏ như BonkDAO. Với protocol blue-chip, mất vốn thường giới hạn 30–60% do thanh khoản tốt hơn và phản ứng nhanh hơn.
3. Rủi Ro Đối Ứng — Bắt Buộc Phải Biết
- Governance attack risk: DAO nào cũng có xác suất bị tấn công nếu quorum thấp, token tập trung. Nguy cơ cao hơn với memecoin DAO, DAO mới, DAO ít thành viên tích cực.
- Smart contract risk: Dù code tốt, vẫn có bug chưa được phát hiện. Xem vụ Summer.fi flash loan xảy ra cùng tuần — lớp automation cũng là rủi ro mới.
- Admin key / multisig risk: Ai kiểm soát emergency pause? Timelock có đủ dài không? Có veto guardian không?
- Liquidity risk: Token governance nhỏ có thể không bán được khi panic sell. Spread rộng, slippage cao.
- Pháp lý Việt Nam: Việt Nam chưa có khung pháp lý rõ ràng cho DAO và governance token. Tham gia mang rủi ro pháp lý tiềm tàng.
4. So Sánh Risk-Adjusted
| Chiến lược | APY ước tính | Rủi ro mất vốn | Đặc điểm |
|---|---|---|---|
| Staking ETH thuần (Lido/Rocket Pool) | 3–4% | Thấp | Bền vững, ít biến động |
| Lending stablecoin blue-chip (USDC trên Aave) | 4–7% | Thấp–trung | Không chịu IL, yield từ lãi thật |
| Governance token blue-chip (AAVE, UNI) | 5–15% + upside giá | Trung | Cần theo dõi governance thường xuyên |
| Governance token memecoin DAO (kiểu BonkDAO) | Biến động mạnh | Rất cao | Không phù hợp vốn cần bảo toàn |
Làm Sao Nhận Biết DAO An Toàn Hơn?
Không có DAO nào hoàn toàn không có rủi ro governance attack, nhưng một số tham số giúp đánh giá mức độ an toàn tương đối:
- Timelock dài: Sau khi đề xuất thông qua, có thời gian chờ (thường 48h–7 ngày) trước khi thực thi. Cộng đồng có thể phản ứng, rút vốn, hoặc veto. BonkDAO trên Realms/Solana có timelock ngắn — là điểm yếu.
- Quorum cao và phân tán: Nếu cần 10–15% tổng supply bỏ phiếu mới đủ quorum, kẻ tấn công cần vốn khổng lồ hơn nhiều.
- Guardian/Veto mechanism: Một số DAO (như Compound, Aave) có “security council” hoặc timelock admin với quyền veto khẩn cấp.
- Lịch sử governance tích cực: DAO nào có nhiều proposal, nhiều voter tham gia, và lịch sử từ chối proposal bất thường — thường khỏe mạnh hơn.
- Token distribution: Check on Solana Explorer / Etherscan xem top 10 holder nắm bao nhiêu % supply. Nếu 3–5 ví nắm >50%, rủi ro governance attack cực cao.
Phản Ứng Sau Vụ Tấn Công và Bức Tranh DeFi 2026
Sau khi phát hiện vụ tấn công, BonkDAO phối hợp với Solana Foundation và các sàn giao dịch tập trung để truy vết và đóng băng tài sản bị đánh cắp. Cơ quan thực thi pháp luật đã được thông báo theo thông tin từ CoinDesk. Tuy nhiên, đặc tính phi tập trung của crypto khiến việc thu hồi tài sản rất khó khăn — kẻ tấn công đã chuyển BONK sang nhiều ví trung gian trước khi đưa về sàn.
Vụ BonkDAO không phải đầu tiên. Beanstalk (2022) mất $182M qua flash loan governance attack. Tornado Cash DAO (2023) bị chiếm quyền kiểm soát toàn bộ. Mẫu hình lặp lại: mọi người không chú ý, attacker chớp cơ hội. Trong DeFi, sự thụ động của cộng đồng là rủi ro ngang bằng lỗ hổng code.
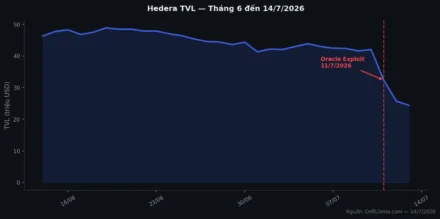
Cùng tuần với BonkDAO, Summer.fi bị flash loan tấn công $6M và Bonzo Lend (Hedera) mất $9M qua oracle exploit — nâng tổng thiệt hại tuần lên hơn $35M. Năm 2026 đang trở thành năm bận rộn nhất với cả hai mặt trận: code vulnerability và governance vulnerability. Nhà đầu tư tham gia DeFi cần hiểu cả hai loại rủi ro này song song. Xem thêm bức tranh cơ hội DeFi tổng thể trong bài phân tích RWA và DeFi 2026 trên Happite.
Câu Hỏi Thường Gặp (FAQ)
Governance attack có thể xảy ra với Uniswap hay Aave không?
Về lý thuyết là có, nhưng khó hơn rất nhiều. Uniswap và Aave có quorum cao hơn, token phân tán hơn, timelock dài hơn (thường 48–72h), và cộng đồng holder lớn tích cực theo dõi governance. Chi phí tấn công sẽ vào hàng trăm triệu USD — không còn khả thi về tỷ suất lợi nhuận như BonkDAO. Tuy nhiên, không DAO nào là tuyệt đối an toàn.
Flash loan governance attack là gì? Khác BonkDAO như thế nào?
Flash loan governance attack dùng vay tức thì không cần thế chấp để mượn một lượng token khổng lồ trong một giao dịch, vote thông qua đề xuất, rồi trả lại — toàn bộ trong 1 block. Cách phòng ngừa: lock voting power theo thời gian (không tính token mới mua ngay trong phiên vote). BonkDAO bị tấn công kiểu khác: tích lũy thật, bỏ phiếu thật, nhưng cộng đồng quá thụ động để phản ứng.
Tham gia DAO có kiếm được lợi nhuận không, hay chỉ rủi ro?
Có thể kiếm lợi nhuận, nhưng cần chọn lọc. Các DAO có doanh thu thật, token phân tán, audit tốt, và cơ chế governance minh bạch cung cấp yield bền vững hơn. Điểm mấu chốt: định cỡ vị thế nhỏ (<5–10% danh mục) với DAO governance token và luôn kiểm tra tham số quorum/timelock trước khi tham gia. Không bao giờ all-in vào một DAO duy nhất.
Làm sao biết một DAO có đang bị tấn công governance không?
Theo dõi proposal feed của DAO trực tiếp (Realms cho Solana, Snapshot/on-chain cho Ethereum). Bất kỳ đề xuất nào chuyển tiền ra khỏi treasury, thay đổi thông số lớn, hoặc cấp quyền cho ví lạ đều cần review kỹ. Các tool như Boardroom.info, Tally, và thông báo Discord chính thức của DAO có thể giúp nhà đầu tư phản ứng kịp thời nếu có proposal bất thường.
Vụ BonkDAO ảnh hưởng như thế nào đến giá BONK?
BONK giảm khoảng 8–9% ngay sau khi tin tức lan rộng, phản ánh tâm lý lo ngại về tính bảo mật của BonkDAO. Đây là ví dụ điển hình về rủi ro “event risk” trong crypto: tin xấu bất ngờ có thể gây sụt giảm ngắn hạn dù fundamental giao thức Solana không thay đổi về dài hạn.
📅 Bài được cập nhật lần cuối: 13/7/2026. Số liệu TVL, APY và giá token thay đổi liên tục — luôn kiểm tra nguồn gốc trước khi ra quyết định.
⚠️ Disclaimer: Bài viết chỉ mang tính thông tin và giáo dục, KHÔNG phải khuyến nghị đầu tư. Tài sản số (crypto, DeFi, smart contract) rủi ro rất cao, biến động mạnh và bạn có thể mất toàn bộ vốn. Các ước tính xác suất chỉ là phân tích tham khảo, không bảo đảm kết quả. Hãy tự nghiên cứu (DYOR), chỉ dùng số tiền sẵn sàng mất, và cân nhắc khung pháp lý nơi cư trú trước khi tham gia.